Technische Schulden Software: Definition, Typen und Abbau
Zusammenfassung
Technische Schulden in der Software sind die Kosten jeder Abkürzung, die du beim Entwickeln machst. Solo-Devs häufen sie schneller an als Teams, weil keine Reibung durch Reviews und Standards existiert. Es gibt vier Typen: Code, Dokumentation, Sicherheit und Tooling. Nicht alle Schulden sind schlecht: bewusst aufgenommene Schulden mit Rückzahlungsplan sind legitim. Sichtbarkeit ist der erste Schritt: ein einfaches SCHULDEN.md-File im Repo hilft mehr als jedes komplexe Tool.
Technische Schulden in der Software: Was du als Builder wissen musst
Technische Schulden Software bezeichnen die aufgelaufenen Kosten jeder Abkürzung, die du nimmst, um schneller zu shippen. Ward Cunningham hat diesen Begriff 1992 als Metapher für Finanzschulden geprägt: heute leihen, morgen Zinsen zahlen. Was technische Schulden von schlechtem Code unterscheidet, ist die Absicht: ein bewusster oder unbewusster Trade-off zwischen kurzfristiger Geschwindigkeit und langfristiger Wartbarkeit.
Falls du jemals ein TODO in einer Datei hinterlassen hast, einen Wert hardcoded hast, weil Freitag Deploymentfrist war, oder eine Funktion kopiert statt extrahiert hast: Du hast technische Schulden aufgenommen. Die meisten Side-Projects sind darauf gebaut. Und die meisten Solo-Devs tragen mehr davon, als sie ahnen.
Warum Solo-Builder schneller Schulden anhäufen als Teams
Teams haben eingebaute Reibung. Code-Reviews, Architektur-Diskussionen, Standards-Dokumente: Das verlangsamt die Entwicklung, aber es bremst auch die Schuldenakkumulation. Als Solo-Dev machst du jeden Trade-off selbst, in Echtzeit, um 23 Uhr, wenn du das Ding einfach zum Laufen bringen willst.
Das Ergebnis ist eine Codebasis, die jeden Kompromiss widerspiegelt, den du unter Zeitdruck eingegangen bist. Das ist kein Charakterfehler. Das ist die strukturelle Realität des Alleinbauens. Das Problem: Schulden werden verzinst. Ein hardcoded API-Key ist eine Ein-Stunden-Reparatur. Wenn du zwanzig davon über sechs Dateien verstreut hast, weil sich das Muster ausgebreitet hat, ist es ein ganzer Tag Archäologie, bevor du überhaupt anfangen kannst zu fixen.
Da ist auch eine subtilere Form der Akkumulation: Architektur-Schulden aus Entscheidungen, die getroffen wurden, als das Projekt noch klein war, und die nicht mehr tragen, sobald das Projekt tatsächlich Fahrt aufnimmt. Eine flache JSON-Datei als Datenbank ist bei null Nutzern in Ordnung. Bei 500 Nutzern ist sie ein Problem.
Die vier Arten technischer Schulden, die wirklich zählen
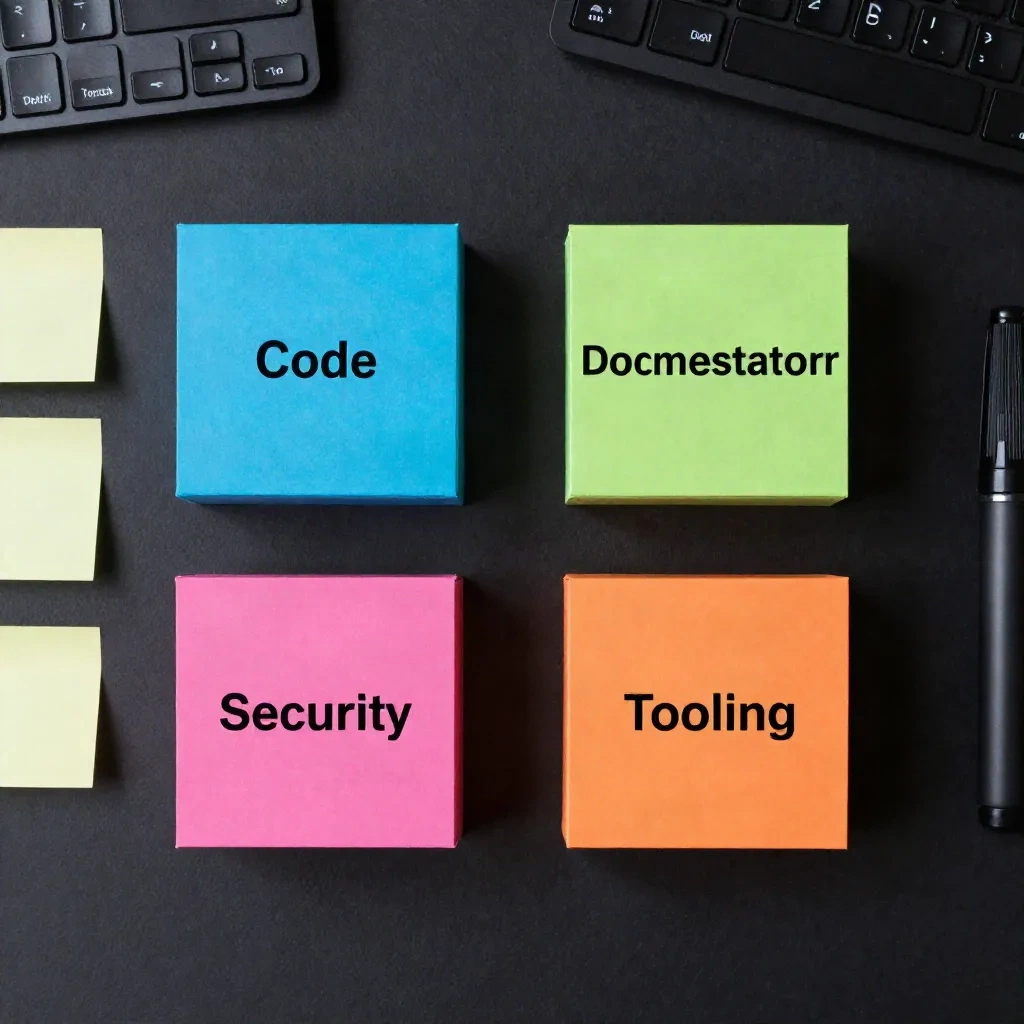
Nicht alle Schulden sind gleich. Eine pragmatische Aufschlüsselung für Side-Projects:
Code-Schulden sind die häufigsten. Sie decken Abkürzungen im Code selbst ab: duplizierte Logik, Funktionen, die zu viel tun, Variablen namens temp2, die noch sechs Monate später da sind. Das sind die Schulden, die du bei jedem neuen Feature spürst: Du verbringst dreißig Minuten damit, zu verstehen, was der bestehende Code macht, bevor du etwas ändern kannst.
Dokumentationsschulden werden von Solo-Buildern unterschätzt, weil niemand sonst zu verwirren ist. Dann nimmst du drei Wochen Pause vom Projekt, kommst zurück und verbringst vier Stunden damit, herauszufinden, warum du die API so gebaut hast. Du bist nun von deinen eigenen Entscheidungen von vor zwei Monaten verwirrt. Die Annahme, dass du dich an den Kontext erinnern wirst, ist fast immer falsch.
Sicherheitsschulden häufen sich an, wenn du Eingabevalidierung überspringst, Admin-Routen während der Entwicklung ungeschützt lässt und vergisst sie abzusichern, oder eine Bibliothek weiter betreibst, die eine kritische Schwachstelle hatte, die vor sechs Versionen gepatcht wurde. Bei einem Side-Project fühlt sich das meist risikoarm an - bis du echte Nutzer hast.
Tooling-Schulden sind die, über die Builder am wenigsten sprechen. Keine Deployment-Pipeline. Manuelle Release-Schritte. Eine .env-Datei, die nur auf deinem Laptop existiert, ohne dokumentiertes Format. Wenn etwas in Produktion bricht, macht diese Schuld aus einer Dreißig-Minuten-Reparatur eine Drei-Stunden-Bergungsaktion, bei der du nebenbei auch noch den Deploymentprozess rekonstruierst.
Wann technische Schulden die richtige Entscheidung sind
Hier liegt das Missverständnis der Enterprise-Software-Literatur: Sie behandelt Schulden als gleichmäßig schlecht. Für einen Solo-Builder oder Indie Hacker sind manche Schulden die richtige Entscheidung.
Du hast ein Side-Project, das du in zwei Wochen validieren willst. Eine vollständige Test-Suite zu schreiben, bevor du weißt, ob das Ding überhaupt Nutzer hat, ist keine Engineering-Disziplin: Das ist Prokrastination in respektabler Verkleidung. Tests bei null Nutzern überspringen und sie hinzufügen, sobald du zehn zahlende Kunden hast, ist ein bewusster, vernünftiger Trade-off. Ward Cunningham selbst nannte das "bedachte und bewusste" Schulden: Du weißt, dass du sie aufnimmst, du verstehst die Konsequenzen, und du planst die Rückzahlung.
Das Problem entsteht, wenn Builder Schulden aufnehmen, ohne es zu merken, oder sie bewusst aufnehmen und nie eine Rückzahlung planen. Schulden ohne Plan sind einfach Entropie.
Das ist der Knackpunkt in der Praxis: Die meisten Solo-Builder tracken ihre Schulden nicht. Sie existieren als vages Unbehagen im Hinterkopf. Das ist das eigentliche Problem: nicht die Schulden selbst, sondern die fehlende Sichtbarkeit darüber, was sie konkret sind und was es kosten wird, sie zu beheben. Die Regel, die in der Praxis funktioniert: Schulden sind in Ordnung, wenn sie begrenzt sind. Ein hardcoded Config-Wert ist handhabbar. Das gleiche Muster über dreißig verschiedene Dateien angewandt ist eine Codebasis, in der niemand mehr produktiv arbeiten kann - du eingeschlossen.
Schulden sichtbar machen, bevor sie dich einholen
Die günstigste Form des Schuldenmanagements ist, Schulden sichtbar zu machen. Das erfordert keinen komplexen Prozess. Eine einfache SCHULDEN.md-Datei im Root deines Repos, wo du die Trade-offs festhältst, sobald du sie machst, kostet dreißig Sekunden pro Eintrag und spart Stunden späterer Neuentdeckung.
Ein typischer Eintrag könnte so aussehen:
## [2026-08-03] Hardcoded DB-Verbindungsstring in api/users.ts
Warum: Musste die Demo bis Freitag shippen.
Kosten: Umgebungsspezifisch, bricht wenn jemand anderes das lokal ausführt.
Fix: In env-Variable mit dotenv verschieben. Geschätzter Aufwand: 20 Min.
Priorität: Hoch, vor jedem neuen Mitentwickler.
Das ist alles. Das Format spielt keine Rolle. Der Akt des Aufschreibens zählt, weil er dich zwingt, den Trade-off explizit zu formulieren, statt ihn im Code verdampfen zu lassen, wo er still Zinsen ansammelt.
Statische Analysetools machen eine andere Version davon automatisch. Tools wie SonarQube oder CodeClimate scannen deine Codebasis und markieren Code-Smells, Duplikationen, Sicherheits-Hotspots und Komplexitätswerte. Sie sind nützlicher darin, Schulden aufzudecken, von denen du nicht wusstest, dass du sie eingegangen bist: die unbeabsichtigte Art, die entsteht, wenn du ein Muster zwölfmal hintereinander anwendest, ohne es selbst zu bemerken.
CodeScene geht einen Schritt weiter, indem es die Commit-Historie analysiert, um zu identifizieren, welche Dateien sich gemeinsam ändern und welche Hotspots immer wieder unter Zeitdruck angefasst werden. Für ein Solo-Projekt ist dieses Signal tatsächlich umsetzbarer als ein statischer Snapshot: Es zeigt dir, wo du wiederholt Kompromisse gemacht hast, nicht nur wo der Code gerade schlecht aussieht.
Drei Wege, Schulden abzubauen ohne die Arbeit zu stoppen
Der Fehler liegt darin, Schuldenrückzahlung als dedizierten Sprint zu behandeln, den du für nächsten Monat einplanst und nie umsetzt. Der richtige Ansatz ist, sie kontinuierlich in kleinen Mengen abzubauen, eingebettet in deinen normalen Arbeitsfluss.
Die Pfadfinder-Regel auf Code angewandt: Hinterlasse die Datei, die du bearbeitest, ein bisschen besser als du sie gefunden hast. Benenne die verwirrende Variable um, während du schon drin bist. Extrahiere die duplizierte Logik in eine Funktion, während du sie gerade anfasst. Das kostet fünf bis fünfzehn Minuten pro Session und kumuliert sich über Monate konsistenter Arbeit erheblich.
Schulden-Budgetierung bei aktiver Entwicklung: Wenn du ein neues Feature baust, weise 20% der Zeit der Behebung von Schulden im angrenzenden Code zu. Nicht Schulden in einem weit entfernten Teil der Codebasis: Das kann warten. Schulden, die direkt das betreffen, was du gerade baust. Das verhindert das häufige Muster, bei dem neue Features alte Schulden verschlimmern, weil sie darauf aufgebaut werden.
Prioritätstriagierung nach Schadensradius: Nicht alle Schulden verdienen gleiche Aufmerksamkeit. Schulden in Code, den du jede Woche anfasst, zählen mehr als Schulden in einem Modul, das du seit vier Monaten nicht geöffnet hast. Wenn du entscheidest, was du angehen willst, frage: Wenn das bricht oder geändert werden muss, wie viele andere Dinge sind betroffen? Hoher Schadensradius, hohe Priorität. Schulden mit niedrigem Schadensradius, die in einer selten besuchten Ecke leben, können dort bleiben.
Eine Drei-zu-Eins-Regel funktioniert bei aktiver Entwicklung: Für je drei Sessions, die du mit dem Bauen neuer Features verbringst, verbring eine Session mit dem Abbau von Schulden. Das hält das Verhältnis davon ab, außer Kontrolle zu geraten, ohne den Fortschritt aufzuhalten.
Was deine aktuelle Schuldenlast dir zeigt
Sechs Monate nach Projektstart ist die Schuldenverteilung in deiner Codebasis eine ziemlich genaue Karte der Entscheidungen, die unter Druck getroffen wurden. Hohe Schulden im Authentifizierungsmodul bedeuten, dass du beim Bauen in Eile warst. Massive Duplikationen in deiner API-Schicht bedeuten, dass du Features schnell validiert hast, ohne innezuhalten und zu konsolidieren. Dichte Komplexität in einer bestimmten Datei bedeutet meist, dass diese Datei zu einem Sammelsurium wurde, als die Architektur noch unklar war.
Das ist wirklich nützliche Information. Sie zeigt dir, welche Teile deiner Codebasis mit Vertrauen gebaut wurden und welche mit Unsicherheit. Die mit Unsicherheit gebauten Teile sind oft auch die, die sich herausgestellt haben, nicht zu zählen: Features, die du schnell validiert und dann deprioritisiert hast. Die Schulden, die du dort angehäuft hast, müssen vielleicht nie zurückgezahlt werden, weil diese Pfade nirgendwo hinführen.
Die Teile, die sich tatsächlich als wichtig herausgestellt haben: Kern-User-Flows, Datenmodell, API-Verträge, Authentifizierung. Das sind die, bei denen sich Schuldenrückzahlung wirklich auszahlt. Du versuchst nicht, überall perfekten Code zu schreiben. Du versuchst, die tragenden Wände zu identifizieren und sauber zu halten.
Wenn deine Codebasis an einem Punkt angelangt ist, an dem das Hinzufügen eines Features mehr Zeit im Debuggen bestehenden Verhaltens als im Schreiben neuen Codes erfordert, ist das das Signal. Nicht ein Signal, alles zu stoppen und neu zu schreiben: Das ist fast nie der richtige Aufruf, und es dauert schätzungsweise doppelt so lang wie gedacht. Es ist ein Signal, die nächsten drei bis vier Wochen auf gezielten Schuldenabbau in den spezifischen Modulen zu konzentrieren, die die Verlangsamung verursachen.
Neu schreiben oder refaktorieren: Was ist die richtige Wahl?
Das ist die Frage, mit der Solo-Builder konfrontiert werden, wenn sich technische Schulden unhandhabbar anfühlen. Die Antwort ist fast immer refaktorieren, nicht neu schreiben.
Neuprojekte dauern schätzungsweise halb so lange wie sie tatsächlich dauern. Sie verlieren auch das angesammelte Wissen, das im bestehenden Code steckt: die behandelten Grenzfälle, die behobenen Bugs, die Workarounds für Drittanbieter-API-Eigenheiten, die du auf die harte Tour entdeckt hast. Du zahlst die ursprünglichen Schulden zweimal: einmal, als du sie trugst, und nochmals, wenn du alles wiederentdecken musst, während du neu baust.
Refaktorieren funktioniert, wenn es gezielt ist. Wähle das Modul, das den meisten konkreten Schmerz verursacht: am langsamsten zu ändern, die meisten Bugs entstehen dort, am schwierigsten zu verstehen. Bekomme ein vollständiges Bild davon, was es tut, bevor du etwas änderst. Füge Tests um die Grenzen herum hinzu, damit du sicher refaktorieren kannst, ohne angrenzendes Verhalten zu brechen. Nimm die Änderungen inkrementell über mehrere Sessions vor, nicht in einem langen heroischen Sprint, der Dinge halbfertig lässt, wenn dir die Energie ausgeht.
Drei Gründe zu refaktorieren, ein Grund es zu lassen: Refaktoriere, wenn die Schulden in einem stark frequentierten Bereich der Codebasis liegen, wenn du gerade dabei bist, darauf aufzubauen, oder wenn es tatsächliche Bugs verursacht. Überspringe das Refaktorieren, wenn das Modul stabil ist, sich selten ändert und die Schulden in sich abgeschlossen sind. Das ist keine perfekte Idee - das ist eine machbare Idee: Die nachhaltige Version des Managements technischer Schulden in der Software ist nicht null Schulden. Es sind Schulden, die du verstehst, artikulieren kannst und aktiv entscheidest zu tragen oder abzubauen. Diese Klarheit ist das eigentliche Ziel.