Dette technique definition : gestion pratique pour devs
Résumé
La dette technique, c'est le coût différé de chaque compromis fait pour livrer plus vite. Inventée par Ward Cunningham en 1992, elle touche quatre domaines : code, documentation, sécurité, outillage. Pour un dev solo, certaines dettes sont délibérées et légitimes. La clé : les rendre visibles avec un simple fichier DEBT.md, les résorber progressivement via la règle du Boy Scout, et prioriser par rayon de dommages.
Dette technique definition : 4 types et stratégies de gestion pour devs solo
La dette technique definition : c'est le coût accumulé de chaque raccourci pris pour livrer plus vite. Ward Cunningham a inventé le terme en 1992 comme métaphore financière : emprunter maintenant, payer des intérêts plus tard. Ce qui distingue la dette technique du simple mauvais code, c'est l'intention, un compromis conscient ou non, entre la vitesse à court terme et la maintenabilité sur le long terme.
Si vous avez déjà laissé un commentaire TODO dans un fichier, codé en dur une valeur parce qu'il fallait livrer vendredi, ou copié-collé une fonction au lieu d'extraire un module partagé, vous avez pris de la dette. La plupart des side projects sont construits dessus. La plupart des devs solo en portent plus qu'ils ne le croient.
Pourquoi les devs solo accumulent plus de dette que les équipes
Les équipes ont une friction intégrée. La revue de code, les discussions d'architecture, les documents de standards, tout ça ralentit, mais ralentit aussi l'accumulation de dette. En solo, cette friction n'existe pas. Vous prenez chaque compromis vous-même, en temps réel, à 23h quand vous voulez juste voir le truc fonctionner.
Le résultat : un codebase qui reflète chacun de vos compromis faits sous pression. Ce n'est pas un défaut de caractère. C'est la réalité structurelle du build en solo. Le problème, c'est que la dette se compose. Une clé d'API codée en dur, c'est une heure de fix. Quand vous en avez vingt réparties sur six fichiers parce que le pattern s'est propagé, c'est une journée d'archéologie avant de pouvoir commencer à corriger.
Il existe aussi une forme plus subtile d'accumulation : la dette architecturale, née de décisions prises quand le projet était petit et qui ne tiennent plus une fois que ça prend. Un fichier JSON plat comme base de données, c'est acceptable à zéro utilisateur. C'est un problème à cinq cents. Voilà ce qui coince en pratique : les devs qui gèrent des side projects en parallèle d'un job full-time optimisent pour la vitesse de livraison, absorbent la dette, et renégocient plus tard si le "plus tard" arrive.
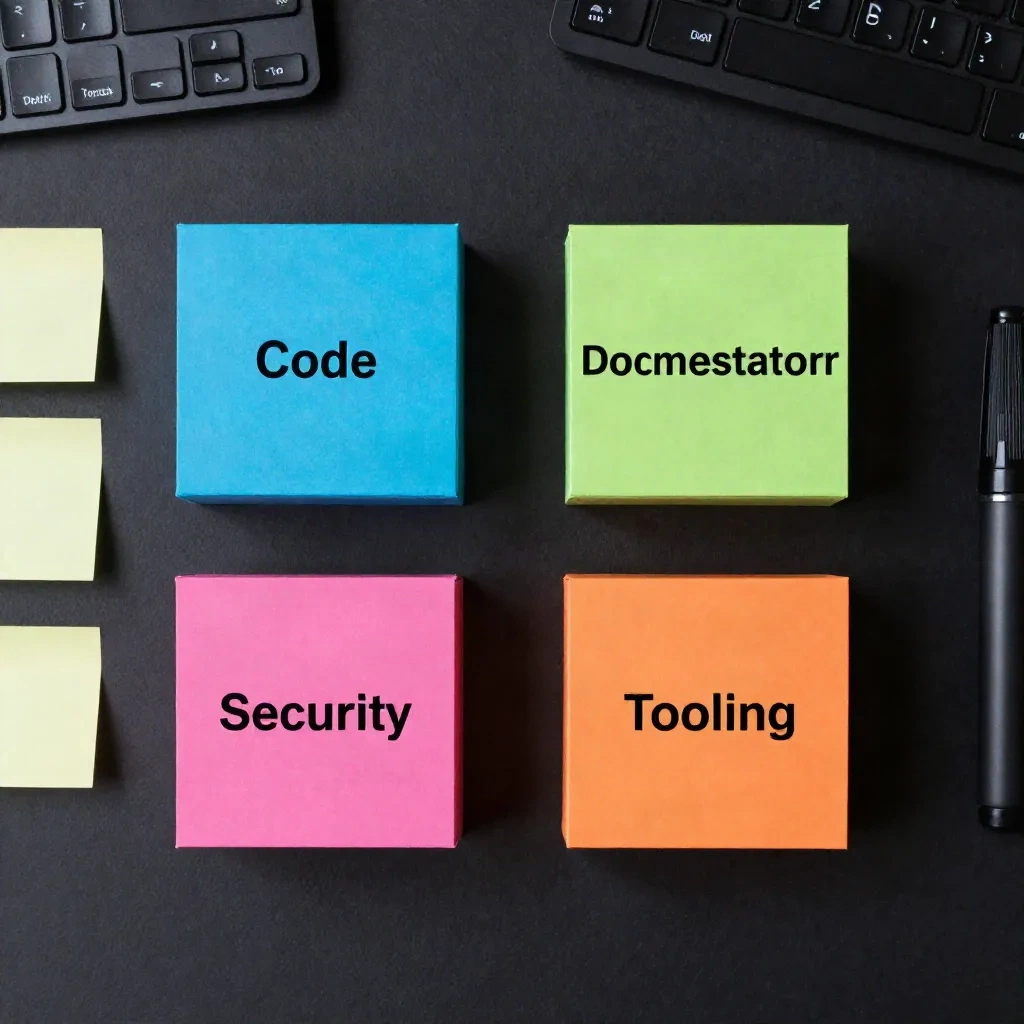
Les quatre types de dette technique qui comptent vraiment
Toutes les dettes ne se valent pas. Voici un découpage pratique pour les projets persos.
La dette de code est la plus courante. Elle couvre les raccourcis dans le code lui-même : logique dupliquée, fonctions qui font trop de choses, variables nommées temp2 encore présentes six mois plus tard. C'est la dette que vous ressentez à chaque nouvelle fonctionnalité, quand vous passez trente minutes à comprendre ce que fait le code existant avant de pouvoir le toucher.
La dette de documentation est sous-estimée par les devs solo parce qu'il n'y a personne d'autre à perdre. Puis vous prenez trois semaines sans toucher au projet, vous revenez, et vous passez quatre heures à comprendre pourquoi vous avez construit l'API de cette façon. Vous êtes désormais perdu par vos propres choix d'il y a deux mois. L'hypothèse selon laquelle vous vous souviendrez du contexte est presque toujours fausse.
La dette de sécurité s'accumule quand vous sautez la validation des inputs, laissez des routes admin non protégées pendant le développement, ou continuez à utiliser une librairie avec une vulnérabilité critique corrigée six versions en arrière. Sur un side project, ça semble peu risqué jusqu'au moment où vous avez de vrais utilisateurs, et là ce n'est plus théorique.
La dette d'outillage est celle dont on parle le moins. Pas de pipeline de déploiement. Des étapes manuelles pour releaser. Un fichier .env qui n'existe que sur votre laptop sans format documenté. Quand quelque chose casse en production, c'est cette dette qui transforme un fix de trente minutes en une récupération de trois heures où vous reconstruisez aussi le contexte de comment quoi que ce soit se déploie.
Quand prendre de la dette technique est la bonne décision
Voici ce que la littérature sur les logiciels d'entreprise rate complètement : elle traite la dette comme uniformément mauvaise. Pour un dev solo ou un indie hacker, certaines dettes sont la bonne décision.
Vous avez un side project à valider en deux semaines. Écrire une suite de tests complète avant de savoir si la chose a des utilisateurs, ce n'est pas de la discipline d'ingénierie. C'est de la procrastination habillée en vertu. Sauter les tests à zéro utilisateur et les ajouter une fois que vous avez dix clients payants, c'est un compromis délibéré et raisonnable. Ward Cunningham lui-même appelait ça une dette "prudente et délibérée" : vous savez que vous la prenez, vous comprenez les conséquences, et vous planifiez de la rembourser.
Le problème, c'est quand on prend de la dette sans s'en rendre compte, ou qu'on la prend délibérément sans jamais planifier le remboursement. La dette sans plan, c'est simplement de l'entropie.
La règle qui marche en pratique : la dette est acceptable quand elle est bornée. Une valeur de config codée en dur, c'est gérable. Le même pattern appliqué sur trente fichiers différents, c'est un codebase dans lequel personne ne peut travailler, vous y compris. Voilà ce qui coince en pratique : la plupart des devs solo ne suivent pas leur dette. Elle existe comme un inconfort vague à l'arrière de leur tête. C'est le vrai problème, pas la dette elle-même, mais le manque de visibilité sur ce qu'elle est réellement et ce qu'il en coûtera de la corriger.
Comment rendre votre dette visible avant qu'elle vous coûte cher
La forme de gestion de dette la moins chère, c'est de la rendre visible. Ça ne nécessite pas de processus complexe. Un simple fichier DEBT.md à la racine de votre dépôt, où vous notez les compromis au moment où vous les faites, prend trente secondes par entrée et économise des heures de redécouverte plus tard.
Une entrée typique pourrait ressembler à ça :
## [2026-08-03] Chaîne de connexion DB codée en dur dans api/users.ts
Pourquoi : nécessaire pour livrer la démo vendredi.
Coût : spécifique à l'environnement, casse si quelqu'un d'autre essaie de lancer ça en local.
Fix : passer en variable d'env avec dotenv. Estimé 20 min.
Priorité : haute, avant qu'un collaborateur rejoigne.
C'est tout. Le format n'importe pas. L'acte d'écrire importe parce qu'il vous force à articuler le compromis explicitement plutôt que de le laisser s'évaporer dans le code où il accumulera silencieusement des intérêts.
Les outils d'analyse statique font une version différente de ça automatiquement. Des outils comme SonarQube ou CodeClimate scannent votre codebase et signalent les code smells, les duplications, les points chauds de sécurité et les scores de complexité. Ils sont plus utiles pour détecter la dette que vous ne saviez pas créer, le type involontaire qui vient d'un pattern que vous n'avez pas remarqué appliquer douze fois d'affilée.
CodeScene va plus loin en analysant l'historique des commits pour identifier quels fichiers changent ensemble et quels hotspots sont touchés à répétition sous pression temporelle. Pour un projet solo, ce type de signal est plus actionnable qu'un snapshot statique : il vous montre où vous avez fait des compromis à répétition, pas seulement où le code a l'air mauvais maintenant.
Trois façons de rembourser la dette sans arrêter de builder
L'erreur, c'est de traiter le remboursement de dette comme un sprint dédié que vous planifiez pour le mois prochain et auquel vous n'arrivez jamais. La bonne approche, c'est de la rembourser en continu en petites quantités, intégrées dans votre flux normal.
La règle du Boy Scout appliquée au code : laissez le fichier que vous éditez légèrement meilleur que vous l'avez trouvé. Renommez la variable confuse pendant que vous êtes déjà là. Extrayez la logique dupliquée en fonction pendant que vous la touchez de toute façon. Ça coûte cinq à quinze minutes par session et se compose significativement sur des mois de travail régulier.
Le budget de dette pendant le développement actif : si vous construisez une nouvelle fonctionnalité, allouez 20% du temps à corriger la dette dans le code adjacent. Pas la dette que vous découvrez dans une partie distante du codebase, elle peut attendre. La dette qui touche directement ce que vous construisez maintenant. Ça prévient le pattern courant où les nouvelles fonctionnalités aggravent l'ancienne dette parce qu'elles sont construites dessus.
La triage par rayon de dommages : toutes les dettes ne méritent pas la même attention. La dette dans le code touché toutes les semaines compte plus que celle dans un module que vous n'avez pas ouvert depuis quatre mois. Pour décider quoi adresser, posez-vous la question : si ça casse ou doit changer, combien d'autres choses ça affecte ? Rayon élevé, priorité élevée. La dette à faible rayon qui vit dans un coin que vous visitez rarement peut rester là.
Une règle trois pour un fonctionne pour le développement actif : pour chaque trois sessions passées à construire de nouvelles fonctionnalités, passez-en une à rembourser de la dette. Ça maintient le ratio sous contrôle sans arrêter la progression.
Ce que votre dette actuelle dit de vos décisions passées
Six mois après le début d'un projet, la distribution de dette dans votre codebase est une carte assez précise des décisions prises sous pression. Beaucoup de dette dans le module d'authentification signifie que vous étiez pressé quand vous l'avez construit. Duplication massive dans votre couche API signifie que vous validiez des fonctionnalités rapidement et ne vous êtes pas arrêté pour consolider. Complexité dense dans un fichier particulier signifie généralement que ce fichier est devenu un déversoir quand l'architecture était floue.
C'est de l'information genuinement utile. Elle vous montre quelles parties du codebase ont été construites avec confiance et lesquelles ont été construites avec incertitude. Les parties construites avec incertitude sont aussi souvent les parties qui se sont révélées sans importance, des fonctionnalités validées rapidement puis déprioritisées. La dette accumulée là n'a peut-être jamais besoin d'être remboursée parce que ces chemins ne mènent nulle part.
Les parties qui ont fini par compter, les flux utilisateurs principaux, le modèle de données, les contrats d'API, l'authentification, c'est là que le remboursement de dette paie vraiment. Vous n'essayez pas d'écrire du code parfait partout. Vous essayez d'identifier les murs porteurs et de les garder propres.
Si votre codebase a atteint le point où ajouter une fonctionnalité prend plus de temps à déboguer le comportement existant qu'à écrire du nouveau code, c'est le signal. Pas un signal pour tout arrêter et tout réécrire. C'est un signal pour dédier les trois à quatre semaines suivantes à la réduction de dette ciblée dans les modules spécifiques causant le ralentissement.
Réécrire ou refactoriser : le vrai choix quand ça devient ingérable
C'est la question que les devs solo affrontent quand la dette commence à sembler ingérable. La réponse est presque toujours de refactoriser, pas de réécrire.
Les réécritures prennent deux fois le temps estimé. Elles perdent aussi la connaissance accumulée intégrée dans le code existant : les cas limites gérés, les bugs corrigés, les contournements pour les bizarreries d'API tierces découvertes à la dure. Vous payez la dette originale deux fois, une fois en la portant, et encore quand vous devez tout redécouvrir en reconstruisant.
La refactorisation fonctionne quand elle est ciblée. Choisissez le module causant la douleur la plus concrète : le plus lent à changer, le plus de bugs en provenant, le plus difficile à comprendre. Obtenez une image complète de ce qu'il fait avant de changer quoi que ce soit. Ajoutez des tests autour des frontières pour pouvoir refactoriser sans casser le comportement adjacent. Faites les changements progressivement sur plusieurs sessions, pas en un long sprint héroïque qui laisse les choses à moitié faites si vous manquez d'énergie.
Trois raisons de refactoriser, une raison de ne pas le faire : refactorisez quand la dette est dans une zone à fort trafic du codebase, quand vous êtes sur le point de construire dessus, ou quand elle cause des bugs réels. Sautez le refacto quand le module est stable, change rarement, et que la dette est auto-contenue. Ce n'est pas une idée parfaite. C'est une idée faisable : la version soutenable de la gestion de dette technique n'est pas zéro dette. C'est de la dette que vous comprenez, pouvez articuler, et décidez activement de porter ou de rembourser. Cette clarté est le véritable objectif.