Technische schuld softwareontwikkeling: wat is het?
Samenvatting
Technische schuld is de geaccumuleerde prijs van elke snelle keuze die je maakt om sneller te shippen. Ward Cunningham bedacht de term in 1992. Als solo builder bouw je schuld sneller op dan teams, omdat je elke afweging zelf maakt, in real time, onder tijdsdruk. Dit artikel legt uit hoe je schuld zichtbaar maakt, wanneer het een verstandige keuze is, en hoe je het stap voor stap aflost zonder je bouw te stoppen.
Technische schuld softwareontwikkeling begrijpen begint hier: het is de opgebouwde prijs van elke snelle keuze die je maakt om eerder te kunnen shippen. De term werd in 1992 bedacht door Ward Cunningham als metafoor voor financiele schuld: nu lenen, later rente betalen. Wat het onderscheidt van gewone slechte code is de intentie: een afweging, bewust of niet, tussen snelheid op korte termijn en onderhoudbaarheid op lange termijn.
Als je ooit een TODO-opmerking in een bestand hebt achtergelaten, een waarde hebt hardcoded omdat je voor vrijdag moest shippen, of een functie hebt gekopieerd in plaats van een gedeelde module te extraheren, heb je technische schuld opgebouwd. De meeste side projects zijn erop gebouwd, en de meeste solo devs dragen meer dan ze beseffen.
Waarom solo builders sneller schuld opbouwen dan teams
Teams hebben ingebouwde wrijving. Code reviews, architectuurdiscussies, standaardendocumenten: die vertragen alles, maar ze vertragen ook de opbouw van schuld. Als solo dev maak je elke afweging zelf, in real time, om 23 uur wanneer je het ding gewoon aan de praat wilt zien.
Het resultaat is een codebase die elke compromis weerspiegelt die je onder tijdsdruk hebt gemaakt. Dat is geen karakterfout. Het is de structurele realiteit van solo bouwen. Het probleem is dat schuld samengesteld groeit. Een hardcoded API-sleutel is een reparatie van een uur. Als je er twintig hebt verspreid over zes bestanden omdat het patroon zich heeft voortgeplant, is het een hele dag archeologie voordat je ook maar kunt beginnen met repareren.
Er is ook een subtielere vorm van ophoping: architecturale schuld van beslissingen die werden genomen toen het project klein was en die het niet meer houden zodra het project echt tractie krijgt. Een plat JSON-bestand als database is prima bij nul gebruikers. Het is een probleem bij vijfhonderd. Devs die side projects naast hun dagbaan runnen, stoten hier constant op: optimaliseer voor verzendsnelheid, absorbeer de schuld, onderhandel later opnieuw, als er een later is.
De vier soorten technische schuld die er echt toe doen
Niet alle schuld is gelijk. Hier is een praktische indeling specifiek voor side projects.
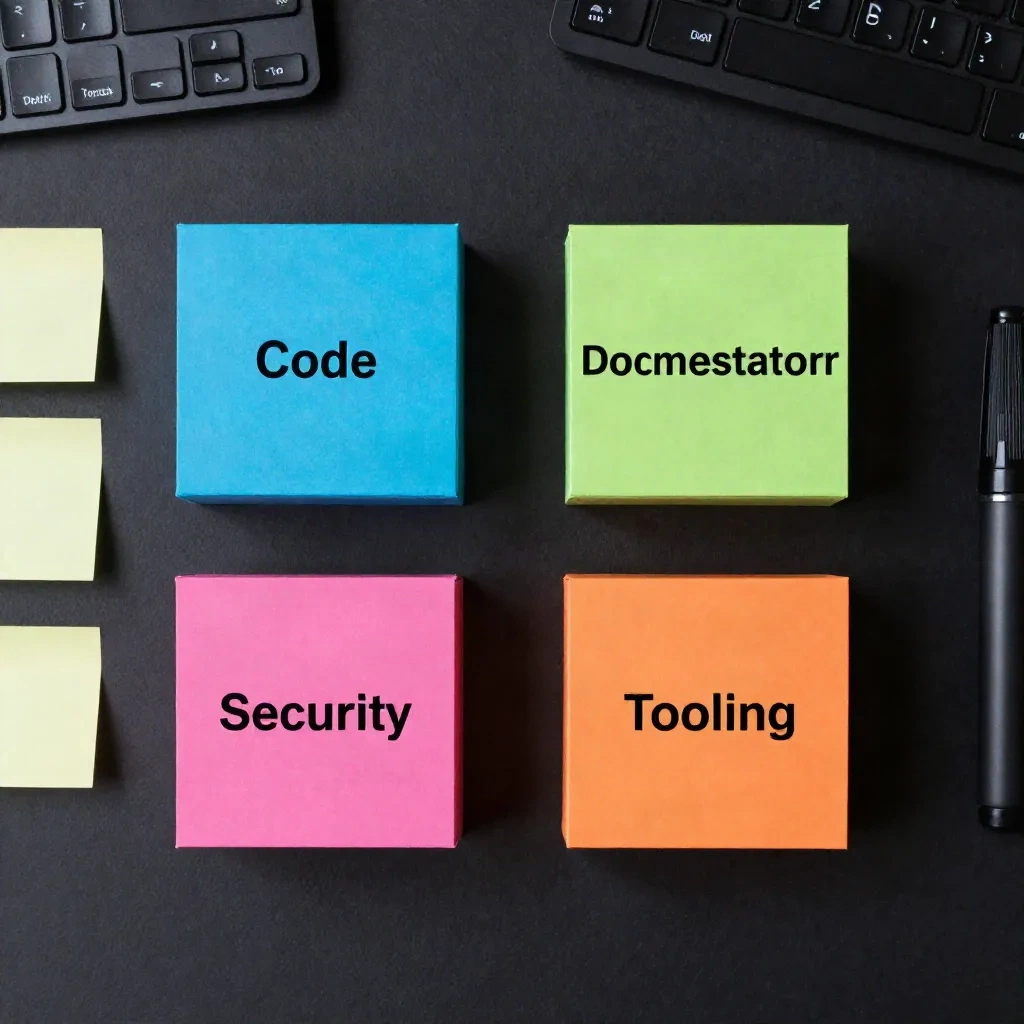
Code-schuld is de meest voorkomende. Die omvat snelkoppelingen in de code zelf: gedupliceerde logica, functies die te veel doen, variabelen genaamd temp2 die er zes maanden later nog steeds zijn. Dit is de schuld die je voelt elke keer dat je een functie toevoegt en dertig minuten besteedt aan begrijpen wat de bestaande code doet voordat je iets kunt wijzigen.
Documentatieschuld wordt door solo builders onderschat, omdat er niemand anders is om in verwarring te brengen. Dan neem je drie weken vrij van het project, kom je terug, en besteed je vier uur aan het uitzoeken waarom je de API op die specifieke manier hebt gebouwd. Je bent nu in verwarring door je eigen keuzes van twee maanden geleden. De aanname dat je de context zult onthouden is bijna altijd verkeerd.
Beveiligingsschuld bouwt zich op als je invoervalidatie overslaat, admin-routes onbeschermd laat tijdens de ontwikkeling en vergeet ze te vergrendelen, of een bibliotheek blijft gebruiken die een kritieke kwetsbaarheid had die zes versies geleden al was gepatcht. Bij een side project voelt dit meestal als laag risico, tot je echte gebruikers krijgt. Dan is het niet langer theoretisch.
Toolingschuld is degene die builders het minst bespreken. Geen deployment-pipeline. Handmatige stappen om te releasen. Een .env-bestand dat alleen op je laptop bestaat zonder gedocumenteerd formaat. Als er iets kapotgaat in productie, is dit de schuld die van een reparatie van dertig minuten een hersteloperatie van drie uur maakt, waarbij je ook de context voor hoe iets wordt gedeployed opnieuw moet opbouwen.
Wanneer schuld aangaan de juiste keuze is
Hier heeft de enterprise-softwareliteratuur het mis: die behandelt schuld als uniform slecht. Voor een solo builder of indie hacker is bepaalde schuld de juiste beslissing.
Je hebt een side project dat je in twee weken wilt valideren. Een volledige testsuite schrijven voordat je weet of het ding ook maar gebruikers heeft, is geen technische discipline. Het is uitstelgedrag met een respectabele naam. Tests overslaan bij nul gebruikers en die toevoegen zodra je tien betalende klanten hebt, is een bewuste, redelijke afweging. Ward Cunningham zelf noemde dit "prudent en deliberate" schuld: je weet dat je het aangaat, je begrijpt de consequenties, en je bent van plan het terug te betalen.
Het probleem is wanneer builders schuld aangaan zonder het te beseffen, of het bewust aangaan en nooit een terugbetalingsplan maken. Schuld zonder plan is gewoon entropie.
De regel die in de praktijk werkt: schuld is prima als het begrensd is. Een hardcoded configuratiewaarde is beheersbaar. Hetzelfde patroon toegepast over dertig verschillende bestanden is een codebase waar niemand in kan werken, inclusief jijzelf. Dat is wat er in de praktijk echt misgaat: de meeste solo builders bijhouden hun schuld niet. Die bestaat als een vaag ongemak achterin hun hoofd. Dat is het echte probleem, niet de schuld zelf, maar het gebrek aan inzicht in wat het eigenlijk is en wat het zal kosten om te repareren.
Hoe je je schuld zichtbaar maakt voordat het je geld kost
De goedkoopste vorm van schuldbeheer is schuld zichtbaar maken. Dat vereist geen complex proces. Een eenvoudig SCHULD.md-bestand in de root van je repo, waar je afwegingen noteert op het moment dat je ze maakt, kost dertig seconden per invoer en bespaart later uren aan herontdekking.
Een typisch item kan er zo uitzien:
## [2026-08-03] Hardcoded DB-verbindingsstring in api/users.ts
Waarom: Moest de demo vrijdag shippen.
Kosten: Omgevingsspecifiek, kapot als iemand anders dit lokaal probeert te draaien.
Oplossing: Verplaats naar env-variabele met dotenv. Geschatte tijd: 20 minuten.
Prioriteit: Hoog, voor er een medewerker bijkomt.
Meer is het niet. Het formaat maakt niet uit. De handeling van het opschrijven telt, omdat het je dwingt de afweging expliciet te formuleren in plaats van die te laten verdampen in de code, waar ze stille rente zal ophopen.
Statische analysetools doen een andere versie hiervan automatisch. Tools zoals SonarQube of CodeClimate scannen je codebase en markeren code-smells, duplicaties, beveiligingsproblemen en complexiteitsscores. Ze zijn nuttiger voor het opvangen van schuld die je niet wist dat je opbouwde: de onbewuste soort die komt van een patroon dat je zelf niet merkte dat je twaalf keer achter elkaar toepaste.
CodeScene gaat een stap verder door de commitgeschiedenis te analyseren om te identificeren welke bestanden samen veranderen en welke hotspots herhaaldelijk worden aangeraakt onder tijdsdruk. Voor een solo project is dit soort signaal actiever dan een statische momentopname: het laat zien waar je herhaaldelijk compromissen hebt gemaakt, niet alleen waar de code er nu slecht uitziet.
Drie manieren om schuld af te lossen zonder je werk te staken
De fout is schuldaflossing behandelen als een speciale sprint die je voor volgende maand inplant en nooit bereikt. De juiste aanpak is het continu in kleine bedragen afbetalen, ingebed in je normale flow.
De Boy Scout Rule toegepast op code: laat het bestand dat je bewerkt iets beter achter dan je het aantrof. Hernoem de verwarrende variabele terwijl je er al in zit. Extraheer de gedupliceerde logica in een functie terwijl je het toch aanraakt. Dit kost vijf tot vijftien minuten per sessie en wordt aanzienlijk groter over maanden van consistent werk.
Schuldbegroting tijdens actieve ontwikkeling: als je een nieuwe functie bouwt, wijs dan 20% van de tijd toe aan het repareren van schuld in de aangrenzende code. Niet schuld die je ontdekt in een ver deel van de codebase, want dat kan wachten. Schuld die direct raakt aan wat je nu aan het bouwen bent. Dit voorkomt het veelvoorkomende patroon waarbij nieuwe functies de oude schuld erger maken omdat ze erop worden gebouwd.
Prioriteitstriage op basis van blast radius: niet alle schuld verdient gelijke aandacht. Schuld in code die je elke week aanraakt, is belangrijker dan schuld in een module die je al vier maanden niet meer hebt geopend. Vraag bij het beslissen wat je aanpakt: als dit kapotgaat of moet veranderen, hoeveel andere dingen beinvloedt dat dan? Hoge blast radius, hoge prioriteit. Schuld met lage blast radius die in een hoek leeft die je zelden bezoekt, kan daar blijven.
Een drie-op-een-regel werkt voor actieve ontwikkeling: voor elke drie sessies die je besteedt aan het bouwen van nieuwe functies, besteed je een sessie aan het aflossen van schuld. Dit houdt de ratio onder controle zonder de voortgang te stoppen.
Wat je huidige schuldniveau je vertelt
Zes maanden ver in een project geeft de schuld in je codebase een vrij nauwkeurige kaart van de beslissingen die onder druk zijn genomen. Hoge schuld in de authenticatiemodule betekent dat je gehaast was toen je die bouwde. Massale duplicatie in je API-laag betekent dat je functies snel valideerde en niet stopte om te consolideren. Dichte complexiteit in een bepaald bestand betekent gewoonlijk dat dat bestand een stortplaats werd toen de architectuur onduidelijk was.
Dit is echt nuttige informatie. Het laat je zien welke delen van je codebase met vertrouwen zijn gebouwd en welke met onzekerheid. De delen die met onzekerheid zijn gebouwd, zijn ook vaak de delen die uiteindelijk niet bleken te werken: functies die je snel valideerde en daarna deprioriteerde. De schuld die je daar ophoopte, hoeft misschien nooit betaald te worden, omdat die paden nergens heen gaan.
De delen die er wel toe bleken te doen: core gebruikersflows, datamodel, API-contracten, authenticatie. Daar levert schuldaflossing daadwerkelijk iets op. Je probeert niet overal perfecte code te schrijven. Je probeert de dragende muren te identificeren en die schoon te houden.
Als je codebase het punt heeft bereikt waarop het toevoegen van een functie meer tijd kost aan het debuggen van bestaand gedrag dan aan het schrijven van nieuwe code, is dat het signaal. Niet een signaal om te stoppen en alles te herschrijven: dat is bijna nooit de juiste keuze, en een herschrijving duurt naar schatting twee keer zo lang als je denkt. Het is een signaal om de komende drie tot vier weken te besteden aan gerichte schuldreductie in de specifieke modules die de vertraging veroorzaken.
Herschrijven of de rommelige delen refactoren?
Dit is de vraag die solo builders stellen wanneer schuld onbeheersbaar begint te voelen. Het antwoord is bijna altijd: refactoren, niet herschrijven.
Herschrijvingen duren naar schatting de helft van de tijd die ze werkelijk in beslag nemen. Ze verliezen ook de geaccumuleerde kennis die in de bestaande code is ingebed: de behandelde randgevallen, de opgeloste bugs, de tijdelijke oplossingen voor quirks van third-party APIs die je op de harde manier hebt ontdekt. Je betaalt de oorspronkelijke schuld twee keer: eens toen je hem droeg, en nogmaals wanneer je alles opnieuw moet ontdekken tijdens het herbouwen.
Refactoring werkt als het gericht is. Kies de module die de meeste concrete pijn veroorzaakt: het langzaamst te veranderen, de meeste bugs afkomstig van daar, het moeilijkst te begrijpen. Krijg een volledig beeld van wat het doet voordat je iets verandert. Voeg tests toe rond de grenzen zodat je veilig kunt refactoren zonder aangrenzend gedrag te breken. Breng de wijzigingen incrementeel aan over meerdere sessies, niet in een lange heroische sprint die dingen half gedaan achterlaat als je energie opraakt.
Drie redenen om te refactoren, een reden om het niet te doen: refactor als de schuld in een druk bezochte plek in de codebase zit, als je er iets op gaat bouwen, of als het echte bugs veroorzaakt. Sla de refactor over als de module stabiel is, zelden verandert en de schuld op zichzelf staat. De duurzame versie van technisch schuldbeheer in softwareontwikkeling is niet nul schuld. Het is schuld die je begrijpt, kunt verwoorden, en actief besluit te dragen of af te lossen. Die helderheid is het eigenlijke doel.