Dług techniczny co to jest i jak nim zarządzać jako solo dev
Summary
Dług techniczny to skumulowany koszt skrótów podjętych, żeby szybciej dowieźć projekt. Termin wprowadził Ward Cunningham w 1992 roku. Istnieją cztery główne typy: dług kodu, dokumentacyjny, bezpieczeństwa i narzędziowy. Nie każdy dług jest zły - świadomy i ograniczony dług to rozsądne narzędzie, nie błąd. Problem pojawia się, gdy dług rośnie bez kontroli. Kluczem jest widoczność: wiesz, co niesiesz, i aktywnie decydujesz, czy go ponosić, czy spłacać.
Zapytanie „dlug techniczny co to jest” wpada do wyszukiwarek codziennie. Dług techniczny to skumulowany koszt każdego skrótu, który podjąłeś, żeby szybciej dowieźć projekt - termin wprowadzony przez Warda Cunninghama w 1992 roku jako metafora długu finansowego: pożyczasz teraz, płacisz odsetki później. To, co odróżnia go od zwykłego złego kodu, to intencja: świadomy lub nie, kompromis między szybkością w krótkim terminie a utrzymywalnością w długim.
Jeśli kiedykolwiek zostawiłeś komentarz TODO w pliku, zahardkodowałeś wartość, bo musiałeś dowieźć do piątku, albo skopiowałeś funkcję zamiast wyciągnąć wspólny moduł, wziąłeś na siebie dług techniczny. Większość side projektów jest na nim zbudowana, a większość solo devów niesie go więcej, niż zdaje sobie sprawę.
Dlaczego solo builderzy gromadzą dług szybciej niż zespoły
Zespoły mają wbudowane tarcia. Code review, dyskusje architektoniczne, dokumenty ze standardami - to spowalnia pracę, ale spowalnia też gromadzenie długu. Jako solo dev nie masz takich tarć. Każdy kompromis podejmujesz sam, w czasie rzeczywistym, o 23 w nocy, kiedy po prostu chcesz zobaczyć, jak to działa.
Wynikiem jest codebase odzwierciedlający każdy kompromis podjęty pod presją czasu. To nie jest wada charakteru. To strukturalna rzeczywistość budowania w pojedynkę. Problem polega na tym, że dług się kumuluje. Zahardkodowany klucz API to godzina naprawy. Gdy masz ich dwadzieścia w sześciu plikach, bo wzorzec się rozprzestrzenił, to cały dzień archeologii zanim w ogóle możesz zacząć naprawiać.
Istnieje też bardziej subtelna forma akumulacji: dług architektoniczny wynikający z decyzji podjętych, gdy projekt był mały, które nie wytrzymują, gdy projekt faktycznie nabiera trakcji. Płaski plik JSON jako baza danych jest ok przy zerowej bazie użytkowników. Przy pięciuset to już problem. Solo devowie z Tajpej, Bangkoku czy Manili, którzy prowadzą side projekty równolegle z pracą na etacie, stają przed tym stale: optymalizuj pod kątem szybkości dostarczania, absorbuj dług, renegocjuj go później - jeśli będzie to możliwe.
Cztery rodzaje długu technicznego, które naprawdę mają znaczenie
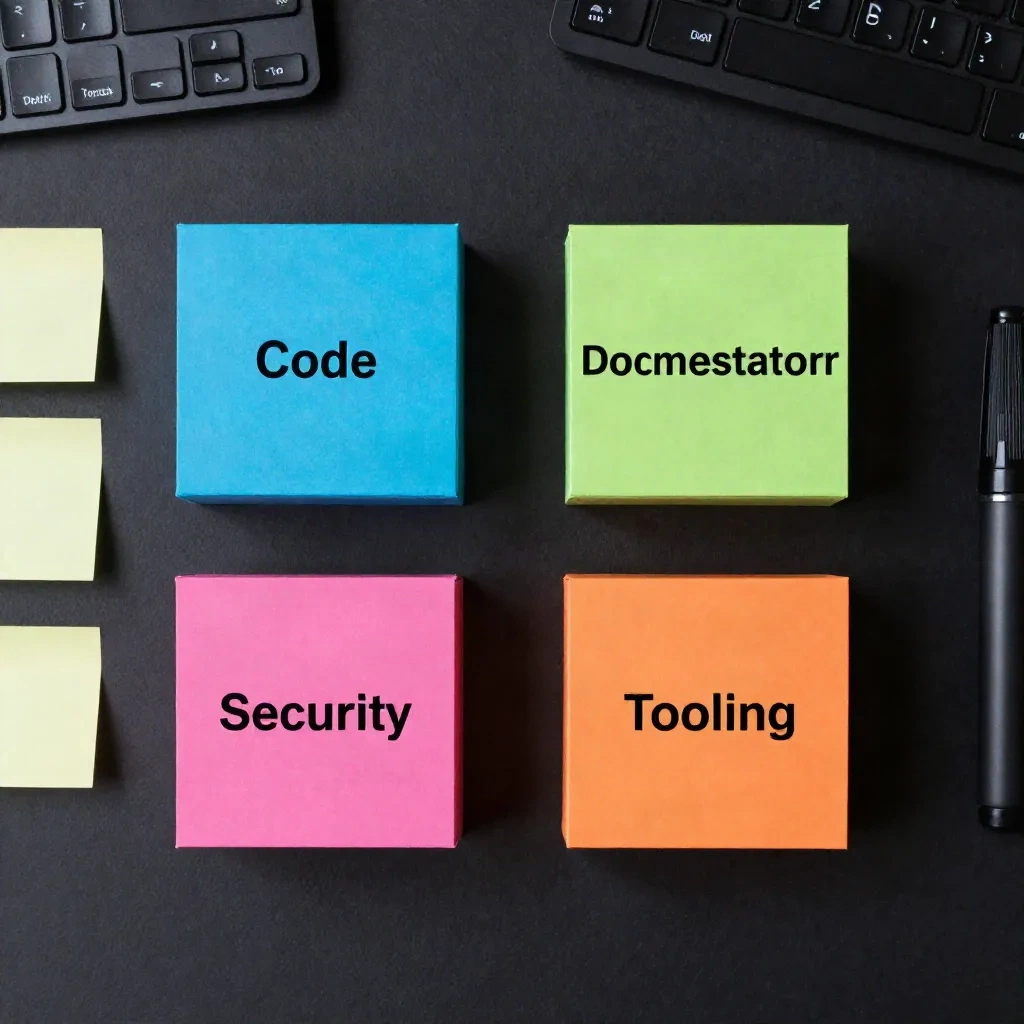
Nie każdy dług jest równy. Praktyczny podział dla side projektów.
Dług kodu jest najczęstszy. Obejmuje skróty w samym kodzie: zduplikowaną logikę, funkcje robiące zbyt wiele rzeczy, zmienne nazwane temp2, które wciąż tam są sześć miesięcy później. To dług, który czujesz za każdym razem, gdy dodajesz funkcję i spędzasz trzydzieści minut tylko na zrozumieniu tego, co robi istniejący kod, zanim możesz cokolwiek zmienić.
Dług dokumentacyjny jest niedoceniany przez solo builderów, bo nie ma nikogo innego do pomylenia. Potem bierzesz trzy tygodnie przerwy od projektu, wracasz i spędzasz cztery godziny na rozgryzaniu, dlaczego zbudowałeś API w taki konkretny sposób. Jesteś teraz zdezorientowany własnymi wyborami sprzed dwóch miesięcy. Założenie, że zapamiętasz kontekst, jest prawie zawsze błędne.
Dług bezpieczeństwa gromadzi się, gdy pomijasz walidację danych wejściowych, zostawiasz trasy administratora niezabezpieczone podczas developmentu i zapominasz je zablokować, albo wciąż używasz biblioteki z krytyczną luką załataną sześć wersji temu. W side projekcie zwykle wydaje się to niskiego ryzyka - aż do momentu, gdy pojawią się prawdziwi użytkownicy i ryzyko przestaje być teoretyczne.
Dług narzędziowy jest tym, o którym builderzy mówią najmniej. Brak pipeline'u deployment. Ręczne kroki do wydania. Plik .env istniejący tylko na twoim laptopie bez udokumentowanego formatu. Gdy coś psuje się na produkcji, to ten dług zamienia trzydziestominutową naprawę w trzygodzinne odtwarzanie, podczas którego odbudowujesz też kontekst tego, jak cokolwiek jest wdrażane.
Kiedy wzięcie długu to właściwa decyzja
Oto, co literatura enterprise software myli: traktuje dług jako równomiernie zły. Dla solo buildera lub indie hackera, część długu to właściwa decyzja.
Masz side projekt, który chcesz zwalidować w dwa tygodnie. Pisanie pełnego zestawu testów zanim wiesz, czy projekt ma jakichkolwiek użytkowników, to nie dyscyplina inżynierska - to prokrastynacja ubrana w szanowane imię. Pominięcie testów przy zerowych użytkownikach i dodanie ich, gdy będziesz miał dziesięciu płacących klientów, to świadomy, rozsądny kompromis. Ward Cunningham sam nazwał to rozważnym i celowym długiem: wiesz, że go zaciągasz, rozumiesz konsekwencje i planujesz go spłacić.
Problem pojawia się, gdy builderzy zaciągają dług bez zdawania sobie z tego sprawy, lub zaciągają go celowo i nigdy nie planują spłaty. Dług bez planu to po prostu entropia.
Reguła, która działa w praktyce: dług jest ok, gdy jest ograniczony. Jedna zahardkodowana wartość konfiguracyjna jest zarządzalna. Ten sam wzorzec zastosowany w trzydziestu różnych plikach to codebase, w którym nikt nie może pracować, włącznie z tobą. Właśnie tu tkwi problem w praktyce: większość solo builderów nie śledzi swojego długu. Istnieje jako nieokreślony dyskomfort z tyłu głowy. To jest prawdziwy problem - nie sam dług, ale brak widoczności tego, czym faktycznie jest i ile będzie kosztowało naprawienie.
Jak zobaczyć swój dług, zanim zacznie cię kosztować
Najtańszą formą zarządzania długiem jest uczynienie go widocznym. To nie wymaga skomplikowanego procesu. Prosty plik DEBT.md w głównym katalogu repozytorium, gdzie notujesz kompromisy, gdy je podejmujesz, zajmuje trzydzieści sekund na wpis i oszczędza godziny późniejszego odkrywania.
Typowy wpis może wyglądać tak:
## [2026-08-03] Zahardkodowany string połączenia DB w api/users.ts
Dlaczego: Trzeba było dowieźć demo na piątek.
Koszt: Zależny od środowiska, psuje się jeśli ktoś spróbuje uruchomić lokalnie.
Naprawa: Przenieść do zmiennej env z dotenv. Szacowany czas: 20 min.
Priorytet: Wysoki, przed dołączeniem jakiegokolwiek współpracownika.
To wszystko. Format nie ma znaczenia. Liczy się akt pisania, bo zmusza do artykułowania kompromisu wprost, zamiast pozwalać mu wyparować w kod, gdzie będzie po cichu naliczał odsetki.
Narzędzia do analizy statycznej robią inną wersję tego automatycznie. Narzędzia takie jak SonarQube lub CodeClimate skanują twój codebase i oznaczają code smells, duplikacje, hotspoty bezpieczeństwa i wyniki złożoności. Są bardziej przydatne do wykrywania długu, którego nie wiedziałeś, że tworzysz - tego nieumyślnego rodzaju, który pochodzi ze wzorca, którego sam nie zauważyłeś, że zastosowałeś dwanaście razy z rzędu.
CodeScene idzie o krok dalej, analizując historię commitów, aby zidentyfikować, które pliki zmieniają się razem i które hotspoty są wielokrotnie dotykane pod presją czasu. Dla solo projektu ten rodzaj sygnału jest naprawdę bardziej wykonalny niż statyczna migawka: pokazuje, gdzie wielokrotnie robiłeś kompromisy, nie tylko gdzie kod wygląda źle teraz.
Trzy sposoby spłaty długu bez zatrzymywania pracy
Błędem jest traktowanie spłaty długu jako dedykowanego sprintu, który planujesz na przyszły miesiąc i nigdy do niego nie dochodzisz. Właściwym podejściem jest spłacanie go w sposób ciągły w małych kwotach, wbudowanych w normalny flow.
Reguła Skauta Kodu: zostaw plik, który edytujesz, nieco lepszym niż go znalazłeś. Zmień nazwę mylnej zmiennej, gdy już tam jesteś. Wyciągnij zduplikowaną logikę do funkcji, gdy i tak ją dotykasz. To kosztuje pięć do piętnastu minut na sesję i znacznie sumuje się przez miesiące konsekwentnej pracy.
Budżetowanie długu podczas aktywnego developmentu: jeśli budujesz nową funkcję, przeznacz 20% czasu na naprawę długu w sąsiednim kodzie. Nie długu odkrytego w odległej części codebase'u - to może poczekać. Długu, który bezpośrednio dotyka tego, co budujesz teraz. To zapobiega powszechnemu wzorcowi, gdzie nowe funkcje pogarszają stary dług, bo są na nim zbudowane.
Triage priorytetów według zasięgu awarii: nie każdy dług zasługuje na równą uwagę. Dług w kodzie, który dotykasz każdego tygodnia, ma większe znaczenie niż dług w module, którego nie otwierałeś od czterech miesięcy. Decydując, czym się zająć, zapytaj: jeśli to się zepsuje lub będzie wymagało zmiany, ile innych rzeczy to dotknie? Duży zasięg = wysoki priorytet. Dług o małym zasięgu, żyjący w kącie, który rzadko odwiedzasz, może tam zostać.
Reguła trzy do jednego działa przy aktywnym developmencie: na każde trzy sesje budowania nowych funkcji, poświęć jedną sesję na spłatę długu. To utrzymuje stosunek pod kontrolą bez hamowania postępu.
Co twój aktualny dług mówi o projekcie
Sześć miesięcy po starcie projektu rozkład długu w twoim codebase to dość dokładna mapa decyzji podjętych pod presją. Wysoki dług w module uwierzytelniania oznacza, że byłeś w pośpiechu, gdy go budowałeś. Masowe duplikacje w warstwie API oznaczają, że szybko walidowałeś funkcje i nie zatrzymałeś się, żeby je skonsolidować. Gęsta złożoność w jednym konkretnym pliku zazwyczaj oznacza, że ten plik stał się wysypiskiem, gdy architektura była niejasna.
To jest naprawdę użyteczna informacja. Pokazuje ci, które części codebase'u zostały zbudowane z pewnością siebie, a które z niepewnością. Części zbudowane z niepewnością to często też te, które okazały się nieistotne - funkcje, które szybko zwalidowałeś, a potem zdepriorytetyzowałeś. Dług tam zgromadzony może nigdy nie wymagać spłaty, bo te ścieżki donikąd nie prowadzą.
Części, które okazały się ważne - główne przepływy użytkownika, model danych, kontrakty API, uwierzytelnianie - to miejsca, gdzie spłata długu naprawdę się opłaca. Nie próbujesz pisać idealnego kodu wszędzie. Próbujesz zidentyfikować ściany nośne i utrzymywać je w czystości.
Jeśli twój codebase osiągnął punkt, w którym dodanie jakiejkolwiek funkcji zajmuje więcej czasu na debugowanie istniejącego zachowania niż na pisanie nowego kodu, to sygnał. Nie sygnał do zatrzymania i przepisania wszystkiego - to prawie nigdy nie jest właściwe rozwiązanie i szacuje się, że zajmuje dwa razy tyle czasu, ile myślisz. To sygnał do poświęcenia kolejnych trzech do czterech tygodni na celową redukcję długu w konkretnych modułach powodujących spowolnienie.
Przepisać od zera czy zrefaktoryzować zaśmiecone części?
To pytanie, przed którym stają solo builderzy, gdy dług zaczyna być nie do opanowania. Odpowiedź to prawie zawsze refaktoryzacja, nie przepisywanie.
Przepisywanie zajmuje szacunkowo dwa razy tyle czasu, ile faktycznie zajmuje. Traci też skumulowaną wiedzę wbudowaną w istniejący kod - obsłużone przypadki brzegowe, naprawione bugi, obejścia dla dziwactw zewnętrznych API, które odkryłeś na własnej skórze. Płacisz oryginalny dług dwukrotnie: raz gdy go niósłeś, i drugi raz gdy musisz wszystko odkrywać na nowo podczas przebudowy.
Refaktoryzacja działa, gdy jest celowa. Wybierz moduł powodujący największy konkretny ból - najwolniejszy do zmiany, z którego pochodzi najwięcej bugów, najtrudniejszy do zrozumienia. Uzyskaj kompletny obraz tego, co robi, zanim cokolwiek zmienisz. Dodaj testy wokół granic, żeby móc bezpiecznie refaktoryzować bez łamania sąsiedniego zachowania. Wprowadzaj zmiany stopniowo przez kilka sesji, nie w jednym długim heroicznym sprincie.
Trzy powody do refaktoryzacji, jeden powód żeby jej nie robić: refaktoryzuj, gdy dług jest w obszarze codebase'u o dużym ruchu, gdy zamierzasz na nim budować, lub gdy powoduje rzeczywiste bugi. Pomiń refaktoryzację, gdy moduł jest stabilny, rzadko się zmienia i dług jest izolowany.
To nie jest idealne rozwiązanie. To jest rozwiązanie, które działa: zrównoważona wersja zarządzania długiem technicznym to nie zero długu. To dług, który rozumiesz, który potrafisz określić i który aktywnie decydujesz się ponosić lub spłacać. Ta jasność jest właściwym celem.