Teknisk skuld vad ar det: komplett guide för solodevs
Summary
Teknisk skuld är kostnaden du betalar i framtiden för genvägar du tar idag. Som solodev samlar du på dig skuld snabbare än team - ingen kodgranskning, inga arkitekturdiskussioner bromsar dig. Det finns fyra typer som verkligen spelar roll: kod, dokumentation, säkerhet och verktyg. Skuld i sig är inte ett problem - skuld utan plan är det. Här är hur du ser den, hanterar den och betalar tillbaka utan att stoppa utvecklingen.
Teknisk skuld vad ar det - ett direkt svar: den samlade kostnaden av varje genväg du tar för att leverera snabbare. Begreppet myntades av Ward Cunningham 1992 som en metafor för finansiell skuld - låna nu, betala ränta senare. Det som skiljer teknisk skuld från vanlig dålig kod är intentionen: en avvägning, medveten eller inte, mellan kortsiktig hastighet och långsiktig underhållbarhet.
Om du har lämnat en TODO-kommentar i en fil, hårdkodat ett värde för att du behövde leverera på fredag, eller copy-pastat en funktion istället för att extrahera en delad modul, har du tagit på dig teknisk skuld. De flesta sidoprojekt är byggda på det, och de flesta solodevs bär mer än de inser.
Varför solodevs samlar skuld snabbare än team
Team har inbyggd friktion. Kodgranskning, arkitekturdiskussioner, standarddokument - allt detta saktar ner men bromsar också skuldens tillväxt. Som solodev har du ingen sådan friktion. Du gör varje avvägning själv, i realtid, klockan 23 när du bara vill se att grejen funkar.
Resultatet är en kodbas som speglar varje kompromiss du gjort under tidspress. Det är inget karaktärsfel. Det är den strukturella verkligheten av att bygga ensam. Problemet är att skuld räntar på sig. En hårdkodad API-nyckel är en timmes fix. När du har tjugo av dem utspridda i sex filer för att mönstret propagerat, är det en hel dag av arkeologi innan du ens kan börja fixa.
Det finns också en subtilare form av ackumulation: arkitektonisk skuld från beslut tagna när projektet var litet, som inte håller när projektet väl får fart. En platt JSON-fil som databas fungerar vid noll användare. Det är ett problem vid femhundra. Devs som driver sidoprojekt parallellt med heltidsjobb stöter ständigt på detta: optimera för leveranshastighet, absorbera skulden, omförhandla den senare - om det sedan någonsin sker.
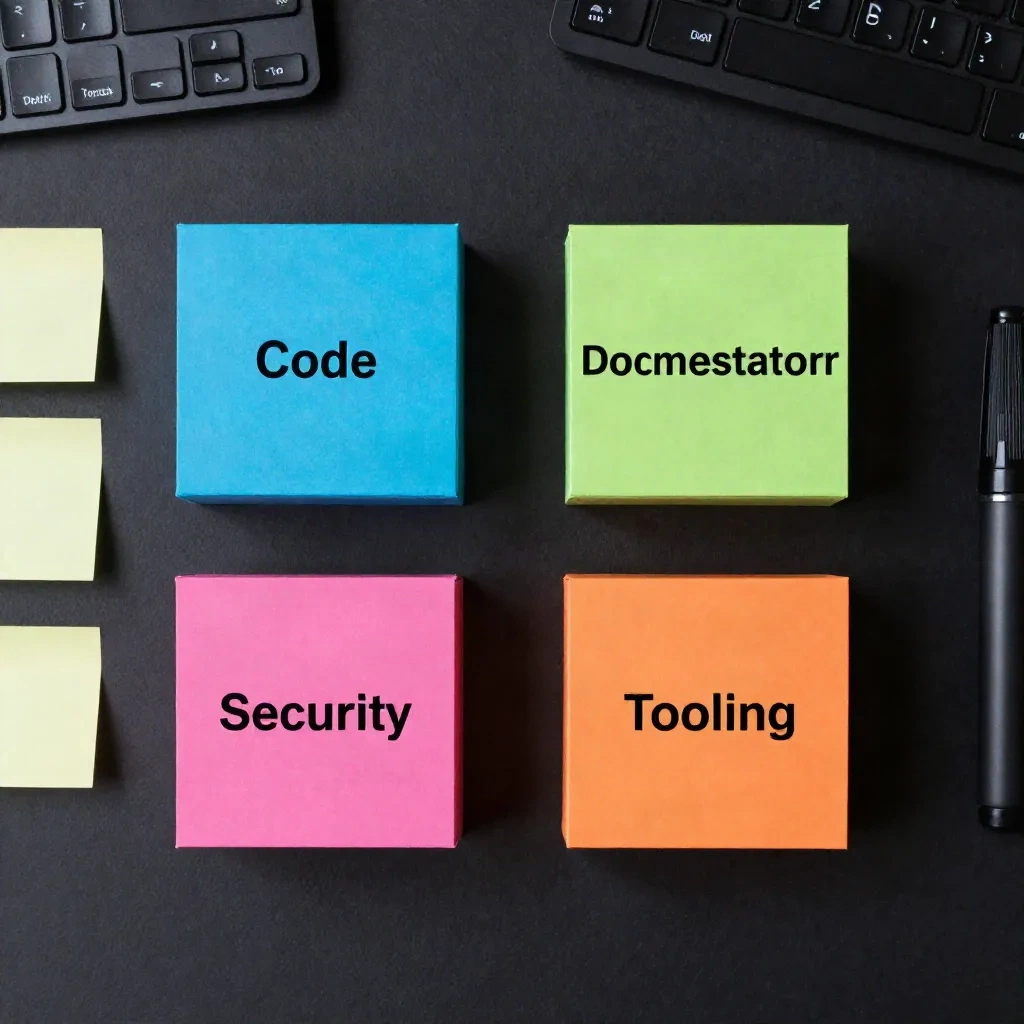
De fyra typerna av teknisk skuld som faktiskt spelar roll
Inte all skuld är likvärdig. Här är en praktisk uppdelning specifikt för sidoprojekt.
Kodskuld är den vanligaste. Den täcker genvägar i själva koden: duplicerad logik, funktioner som gör för många saker, variabler som heter temp2 och fortfarande finns kvar sex månader senare. Det är den skuld du känner varje gång du ska lägga till en funktion och spenderar trettio minuter på att bara förstå vad den befintliga koden gör innan du kan ändra något.
Dokumentationsskuld underskattas av solodevs eftersom det inte finns någon annan att förvirra. Sedan tar du tre veckors ledigt från projektet, kommer tillbaka och spenderar fyra timmar på att lista ut varför du byggde API:et på just det sättet. Du är nu förvirrad av dina egna val från två månader sedan. Antagandet att du kommer att komma ihåg sammanhanget stämmer nästan aldrig.
Säkerhetsskuld ackumuleras när du hoppar över indatavalidering, lämnar adminrouter oskyddade under utveckling och glömmer att låsa dem, eller fortsätter köra ett bibliotek som haft en kritisk sårbarhet patchad sex versioner tillbaka. I ett sidoprojekt känns detta oftast lågrisk ända tills du får riktiga användare - och då är det inte teoretiskt längre.
Verktygsskuld är den som builders minst diskuterar. Ingen deployment-pipeline. Manuella steg för att releasa. En .env-fil som bara finns på din laptop utan dokumenterat format. När något går sönder i produktion är detta den skuld som förvandlar en trettio minuters fix till tre timmars återhämtning där du också återuppbygger kontexten för hur något överhuvudtaget driftsätts.
När det är rätt beslut att ta på sig skuld
Här är vad litteraturen för enterprise-mjukvara har fel: den behandlar skuld som uniformt dålig. För en solodev eller indie hacker är viss skuld det rätta beslutet.
Du har ett sidoprojekt du vill validera inom två veckor. Att skriva en fullständig testsvit innan du vet om det har några användare alls är inte ingenjörsdisciplin - det är prokrastinering med ett respektabelt namn. Att hoppa över tester vid noll användare och lägga till dem när du har tio betalande kunder är en medveten, rimlig avvägning. Ward Cunningham kallade detta "klok och medveten" skuld: du vet att du tar på dig den, förstår konsekvenserna och planerar att betala tillbaka.
Problemet är när builders tar på sig skuld utan att inse det, eller tar på sig den medvetet och aldrig planerar återbetalningen. Skuld utan en plan är bara entropi.
Regeln som fungerar i praktiken: skuld är bra när den är avgränsad. Ett hårdkodat config-värde är hanterbart. Samma mönster tillämpat i trettio olika filer är en kodbas ingen kan arbeta i, inklusive du. Det som kör fast i praktiken: de flesta solodevs spårar inte sin skuld. Den existerar som en vag obehagskänsla i bakhuvudet. Det är det verkliga problemet - inte skulden i sig, utan bristen på insyn i vad den faktiskt är och vad det kostar att fixa.
Hur du ser din skuld innan den börjar kosta dig
Den billigaste formen av skuldhantering är att göra skulden synlig. Det kräver ingen komplex process. En enkel DEBT.md-fil i roten av ditt repo där du noterar avvägningarna när du gör dem tar trettio sekunder per post och sparar timmar av återupptäckt senare.
En typisk post kan se ut så här:
## [2026-08-03] Hårdkodad DB-sträng i api/users.ts
Varför: Behövde leverera demon till fredagen.
Kostnad: Miljöspecifik, går sönder om någon annan försöker köra detta lokalt.
Fix: Flytta till env-variabel med dotenv. Uppskattad tid: 20 min.
Prioritet: Hög, innan någon kollaboratör ansluter sig.
Det är allt. Formatet spelar ingen roll. Handlingen att skriva det spelar roll eftersom det tvingar dig att artikulera avvägningen explicit snarare än att låta den försvinna in i koden där den tyst ackumulerar ränta.
Statiska analysverktyg gör en annan version av detta automatiskt. Verktyg som SonarQube eller CodeClimate skannar din kodbas och flaggar code smells, dupliceringar, säkerhetshotspots och komplexitetspoäng. De är mer användbara för att fånga skuld du inte visste att du skapade - den oavsiktliga typen som kommer från ett mönster du inte märkte att du tillämpade tolv gånger i rad.
CodeScene går ett steg längre genom att analysera commit-historik för att identifiera vilka filer som förändras tillsammans och vilka hotspots som upprepade gånger berörs under tidspress. För ett soloprojekt är den typen av signal faktiskt mer handlingsbar än en statisk ögonblicksbild: den visar var du upprepade gånger gjort kompromisser, inte bara var koden ser dålig ut just nu.
Tre sätt att betala tillbaka utan att stoppa arbetet
Misstaget är att behandla skuldåterbetalning som en dedikerad sprint du schemalägger till nästa månad och aldrig genomför. Den rätta metoden är att betala tillbaka kontinuerligt i små belopp, inbäddade i ditt normala flöde.
Scoutregeln tillämpad på kod: lämna filen du redigerar lite bättre än du hittade den. Döp om den förvirrande variabeln medan du ändå är där inne. Extrahera den duplicerade logiken till en funktion medan du ändå rör vid den. Det kostar fem till femton minuter per session och ger avkastning avsevärt över månader av konsekvent arbete.
Skuldbudgetering under aktiv utveckling: om du bygger en ny funktion, avsätt 20% av tiden till att fixa skuld i den angränsande koden. Inte skuld du hittar i en avlägsen del av kodbasen - det kan vänta. Skuld som direkt berör det du bygger just nu. Det förhindrar det vanliga mönstret där nya funktioner gör gammal skuld värre för att de byggs ovanpå den.
Prioriteringstriage efter explosionsradie: inte all skuld förtjänar lika mycket uppmärksamhet. Skuld i kod du rör vid varje vecka spelar större roll än skuld i en modul du inte öppnat på fyra månader. När du bestämmer vad du ska ta itu med, fråga: om detta går sönder eller behöver förändras, hur många andra saker påverkas? Hög explosionsradie, hög prioritet. Skuld med låg explosionsradie som lever i ett hörn du sällan besöker kan stanna där.
En tre-mot-ett-regel fungerar för aktiv utveckling: för varje tre sessioner med att bygga nya funktioner, ägna en session åt att betala tillbaka skuld. Det håller förhållandet från att komma ur kontroll utan att stoppa framstegen.
Vad din nuvarande skuldbörda berättar om din kodbas
Sex månader in i ett projekt är skuldens fördelning i din kodbas en ganska korrekt karta över de beslut som fattades under press. Hög skuld i autentiseringsmodulen betyder att du hade bråttom när du byggde den. Massiv duplicering i ditt API-lager betyder att du validerade funktioner snabbt och inte stannade upp för att konsolidera. Tät komplexitet i en viss fil betyder vanligtvis att filen blivit en dumpningsplats när arkitekturen var oklar.
Det här är genuint användbar information. Det visar vilka delar av din kodbas som byggdes med självförtroende och vilka som byggdes med osäkerhet. De delar som byggdes med osäkerhet är också ofta de delar som visade sig inte spela någon roll - funktioner du validerade snabbt och sedan nedprioriterade. Den skuld du ackumulerade där kanske aldrig behöver betalas tillbaka för att dessa vägar inte leder någonstans.
De delar som faktiskt visade sig spela roll - kärnanvändarflöden, datamodell, API-kontrakt, autentisering - det är där skuldåterbetalning faktiskt lönar sig. Målet är inte att skriva perfekt kod överallt. Målet är att identifiera de bärande väggarna och hålla dem rena.
Om din kodbas har nått punkten där att lägga till en funktion tar mer tid att debugga befintligt beteende än att skriva ny kod, är det signalen. Inte en signal att stanna och skriva om allt - det är nästan aldrig rätt beslut och uppskattas ta dubbelt så lång tid som du tror. Det är en signal om att ägna de närmaste tre till fyra veckorna åt riktad skuldminskning i de specifika modulerna som orsakar nedgången.
Skriva om hela projektet eller refaktorera de röriga delarna?
Det här är frågan solodevs ställer när skulden börjar kännas ohantterbar. Svaret är nästan alltid att refaktorera, inte skriva om.
Omskrivningar tar uppskattningsvis dubbelt så lång tid som man tror. De tappar också den samlade kunskapen inbyggd i befintlig kod - de edge cases som hanteras, de buggar som fixats, lösningarna för tredjeparts-API-egenheter du hittade på det hårda sättet. Du betalar den ursprungliga skulden två gånger: en gång när du bar den, och igen när du måste återupptäcka allt medan du bygger om.
Refaktorering fungerar när den är riktad. Välj den modul som orsakar mest konkret smärta - långsammast att förändra, flest buggar som härstammar därifrån, svårast att förstå. Skaffa en komplett bild av vad den gör innan du ändrar något. Lägg till tester runt gränserna så att du kan refaktorera säkert utan att bryta angränsande beteende. Gör förändringarna inkrementellt över flera sessioner, inte i en lång heroisk sprint som lämnar saker halvklara om du får slut på energi.
Tre skäl att refaktorera, ett skäl att inte göra det: refaktorera när skulden finns i ett högtraffikerat område av kodbasen, när du är på väg att bygga ovanpå den, eller när den orsakar faktiska buggar. Hoppa över refaktoreringen när modulen är stabil, sällan förändras och skulden är självinnesluten. Det är inte en perfekt idé. Det är en genomförbar idé: den hållbara versionen av teknisk skuldhantering är inte noll skuld. Det är skuld du förstår, kan artikulera och aktivt beslutar att bära eller betala tillbaka. Den klarheten är det faktiska målet.